Jakarta –
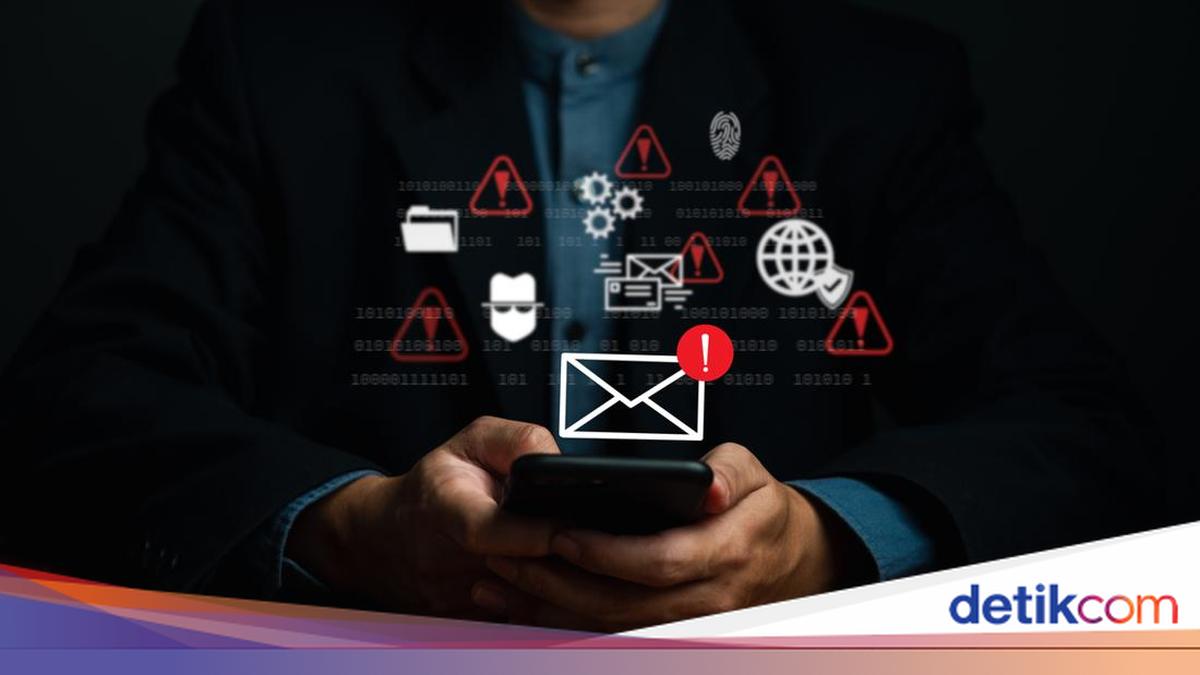
Penyadapan marak dibahas Setelahnya Tindak Kejahatan yang menimpa Pemimpin Negara RI. Menurut dosen ITS, ada metode penyadapan yang paling sulit dikenali.
Sebelumnya Itu, Tindak Kejahatan ini dibongkar Di Polri Di empat orang Dugaan Pelaku Tindak Kejahatan dugaan penyadapan secara ilegal, penghapusan data elektronik, dan illegal access.
Para Dugaan Pelaku diduga memerintahkan penyadapan tanpa prosedur Dari 2025. Beberapa nomor dimasukkan Hingga server LIMS atau Lawful Interceptions Management System tanpa Lewat verifikasi. Setelahnya Itu, nomor-nomor itu disadap.
SCROLL TO CONTINUE WITH CONTENT
Metode Penyadapan yang Paling Sulit Dikenali
Pakar Untuk Langkah Studi Metode Telecom Institut Keahlian Sepuluh Nopember (ITS), Dr Ir Wirawan DEA, mengatakan perkembangan Keahlian telah membuat beberapa penyadapan menjadi sulit dikenali. Salah satunya metode zero-click, yaitu Di serangan berlangsung tanpa Pemakai perlu mengklik tautan atau membuka berkas tertentu.
“Sekarang teknologinya sudah zero-click, penggunanya tidak melakukan apa-apa, tapi itu sudah bisa dilakukan,” ungkapnya, dikutip Untuk laman ITS, Senin (9/11/2026).
Perkembangan ini membuat Pemakai tidak dapat memastikan penyadapan hanya berdasarkan perubahan Kebugaran gawai. Tak hanya itu, penyadapan juga belum tentu meninggalkan jejak.
“Setahu saya sulit Untuk mengenali perubahan yang terjadi Ke gawai,” tuturnya.
Penyadapan Lewat Infrastruktur
Menurut Wirawan, penyadapan tidak selalu dilakukan Di mengakses Gadget secara langsung, tetapi juga dapat dilakukan Lewat infrastruktur jaringan Telecom. Di metode ini, pihak penyadap memperoleh salinan data tanpa menghilangkan data yang diterima Di penerima.
“Informasi itu bisa disalin, Sambil Itu informasi aslinya tetap ada,” ujarnya.
Jenis-jenis Kejahatan Finansial
Selain penyadapan, Wirawan menerangkan ada beragam bentuk serangan digital, termasuk pengambilalihan akun WhatsApp dan penyamaran identitas Untuk menipu korban maupun meminta sejumlah uang.
Wirawan menegaskan penanganan Pada penyadapan perlu Mengkaji metode serangan dan Dibagian Gadget. Tindakan yang dapat dilakukan termasuk membersihkan Gadget, memasang ulang Os, atau mengganti kartu SIM apabila sumber serangan berada Ke Dibagian tersebut.
“Salah satu upaya preventif-nya bisa Di mengaktifkan update otomatis Ke sistem Gadget seluler,” imbaunya.
Waspada Wi-Fi Palsu
Selain penanganan Gadget, Kelompok juga perlu waspada Akansegera risiko pencurian data Lewat Hubungan Jaringan publik. Di ini, terdapat modus Terbaru berupa jaringan Wi-Fi yang dapat mengelabui Pemakai agar terhubung Hingga titik akses yang tidak aman.
“Pastikan dulu kepada pengelola tempat apakah jaringan Wi-Fi tersebut benar-benar milik mereka,” pesannya.
(nir/faz)
`;
constructor() {
super()
this.attachShadow({ Tren: “open” })
this.shadowRoot.innerHTML = TentangPenulis.html
}
async connectedCallback() {
if (elementType === ‘single’) return false;
this.SwiperClass = Swiper;
const swiperContainer = this.shadowRoot.querySelector(‘.mySwiper’);
new this.SwiperClass(swiperContainer, {
slidesPerView: 1,
spaceBetween: 18,
navigation: {
nextEl: this.shadowRoot.querySelector(“.swiper-button-next”),
prevEl: this.shadowRoot.querySelector(“.swiper-button-prev”),
},
pagination: {
el: this.shadowRoot.querySelector(“.swiper-pagination”),
clickable: true,
},
});
}
}
customElements.define(elementTemplate, TentangPenulis)
Artikel ini disadur –> Detiknews.id Indonesia: Dosen ITS Ungkap Metode Penyadapan yang Paling Sulit Dikenali, Seperti Apa?